Docker Compose ELK Stack 로그 분석 환경 구축 완벽 가이드! Elasticsearch·Logstash·Kibana 운영 방법 알아보기
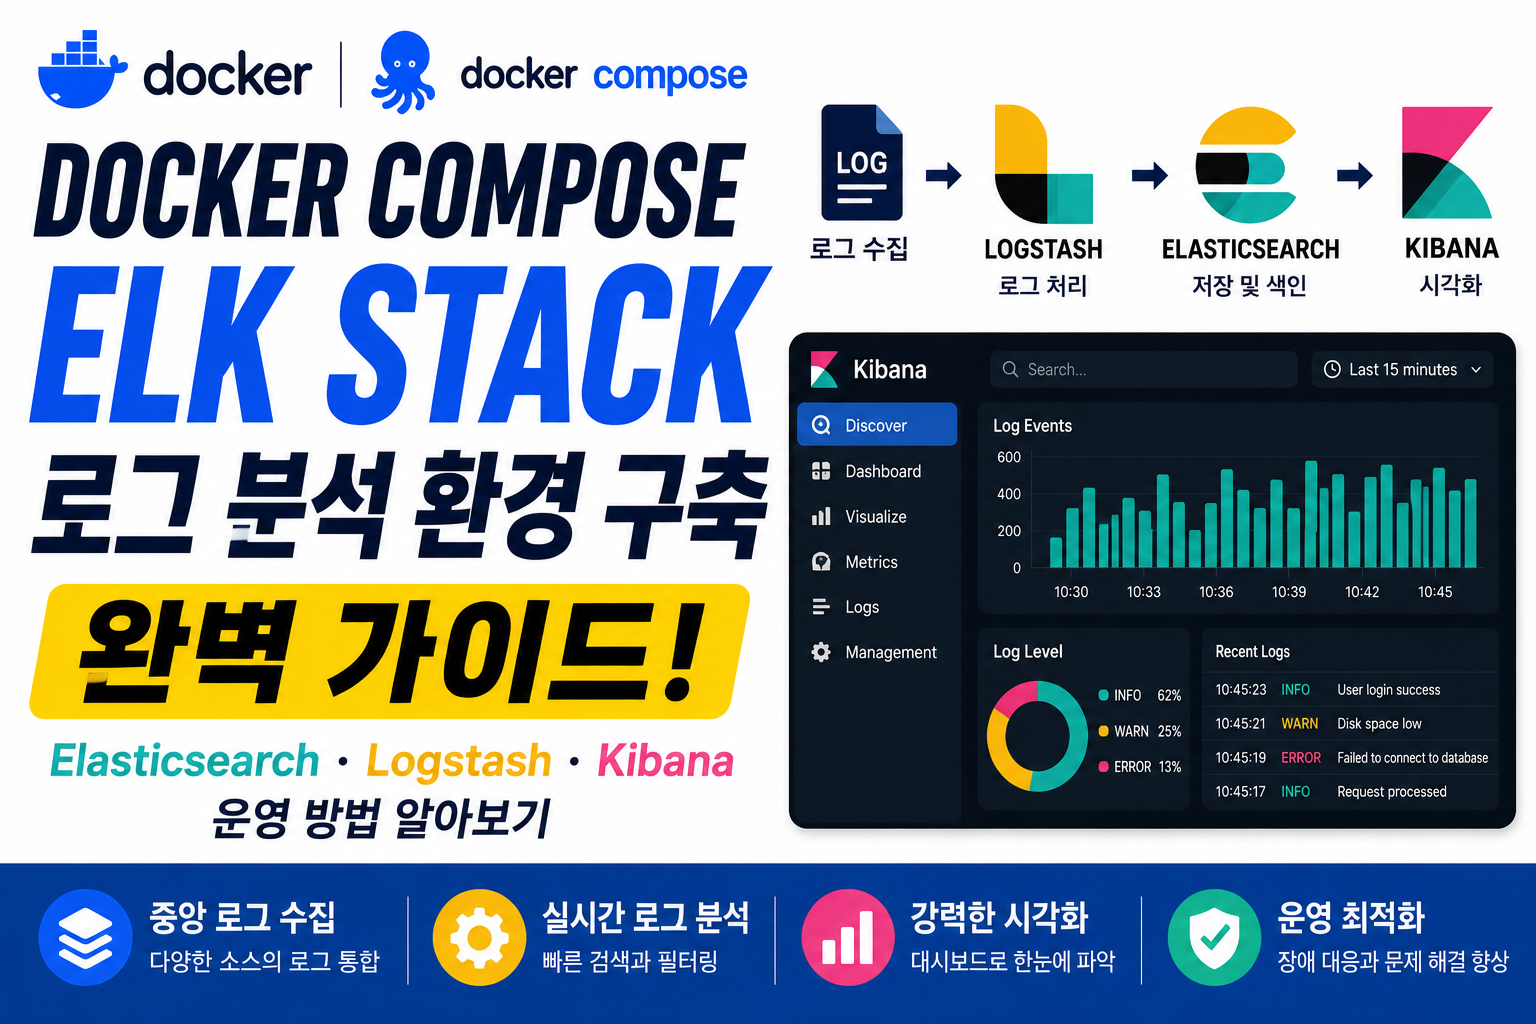
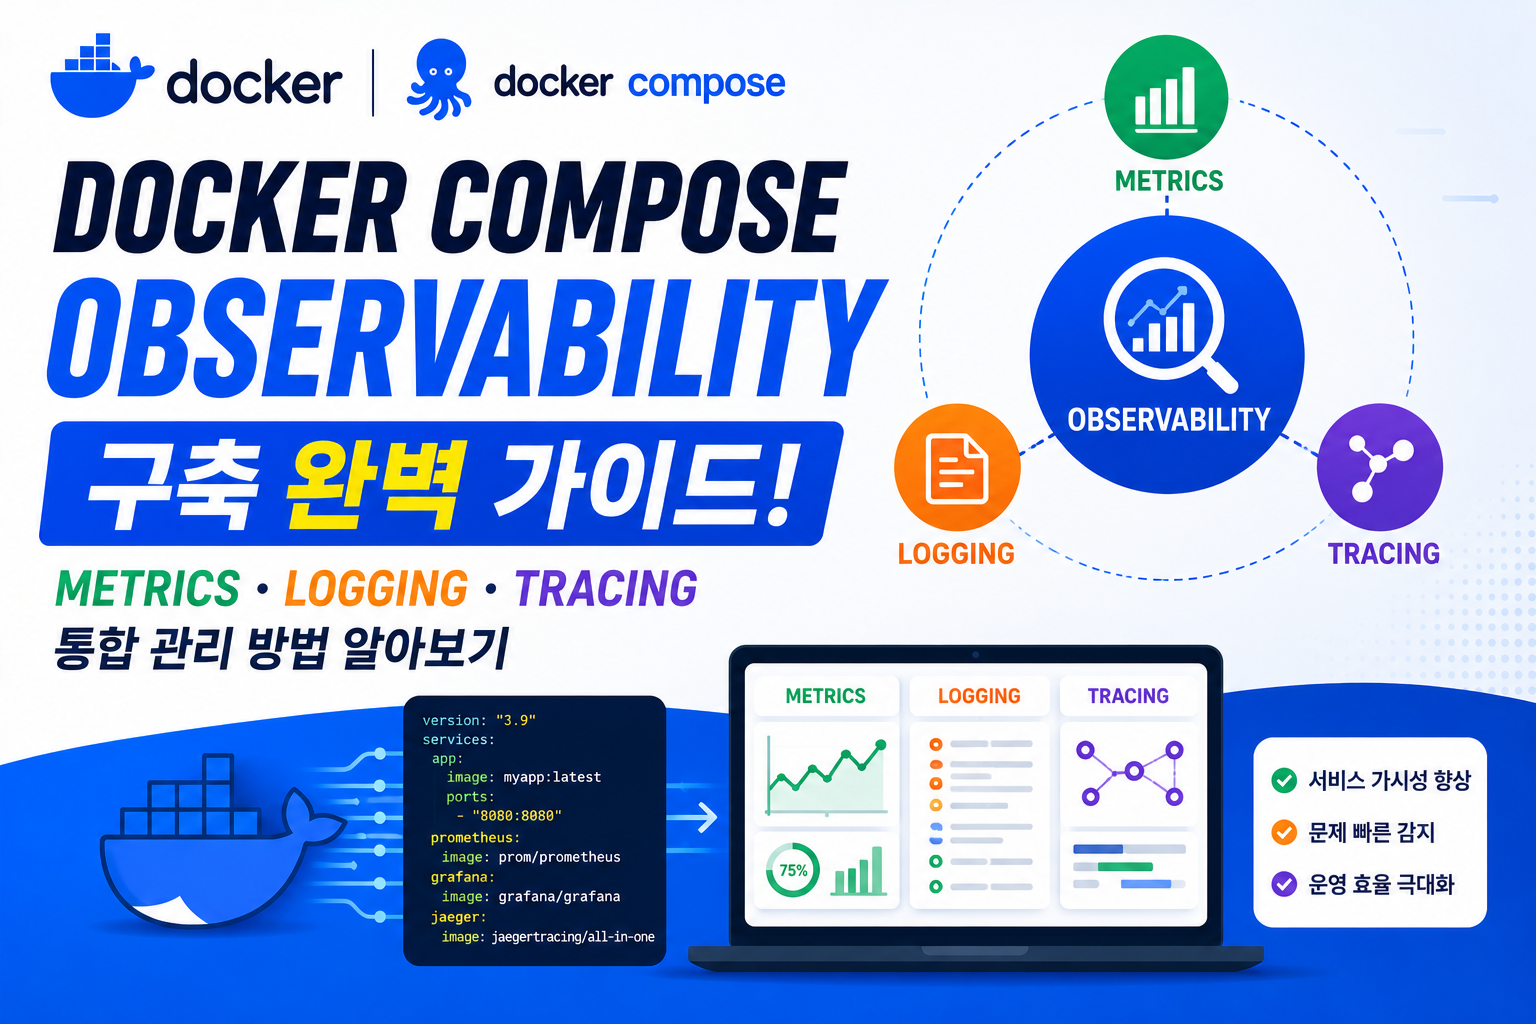
Production 서버가 성장하면 생성되는 로그 양도 빠르게 증가합니다. 초기 환경: 하지만 대규모 환경에서는 수십 개, 수백 개의 Container에서 발생하는 로그를 하나씩 확인하는 것은 불가능합니다. 문제: 이를 해결하기 위해 사용하는 대표적인 로그 분석 플랫폼이 ELK Stack입니다. ELK 구조: ELK Stack은 대규모 서버 환경에서 로그를 수집하고 저장하며 분석하는 대표적인 Observability 구성 요소입니다. 이번 글에서는 Docker Compose 환경에서 … 더 읽기